1. Averiguar la IP de nuestra terminal:
2. Averiguar la puerta de enlace de nuestra terminal:
3. Realizar un ping exitoso al gateway:
4. Modificar la IP de nuestra terminal a cualquiera de clase "A" fija, y volver a dejarlo en automatico (DHCP).
5. Crear una carpeta compartida en la red para todos los usuarios en la red con el nombre de grupo y la fecha:
6. Ver todos los equipos del grupo de trabajo:
7.Entrar en la PC llamado LIOKJ1026 y crear un .txt con la fecha de hoy y el numero de grupo como nombre de archivo:
martes, 16 de agosto de 2016
martes, 12 de julio de 2016
Clase 5/7
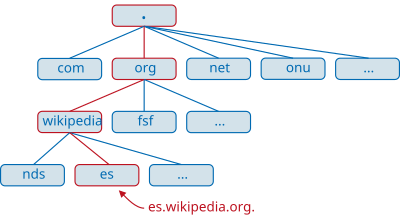
DNS (Domain Name System)
Es posible asociar nombres en lenguaje normal con direcciones numéricas gracias a un sistema llamado DNS (Sistema de Nombres de Dominio).Esta correlación entre las direcciones IP y el nombre de dominio asociado se llama resolución de nombres de dominio (o resolución de direcciones).
Este sistema ofrece:
- un espacio de nombre jerárquico que permite garantizar la singularidad de un nombre en una estructura arbórea, como por ejemplo sistemas de archivo Unix.
- un sistema de servidores de distribución que permite que el espacio de nombre esté disponible.
- un sistema de cliente que permite "resolver" nombres de dominio, es decir, interrogar a los servidores para encontrar la dirección IP que corresponde a un nombre.
La asignación de nombres a direcciones IP es ciertamente la función más conocida de los protocolos DNS. Por ejemplo, si la dirección IP del sitio Google es 216.58.210.163, la mayoría de la gente llega a este equipo especificando www.google.es y no la dirección IP. Además de ser más fácil de recordar, el nombre es más fiable.1 La dirección numérica podría cambiar por muchas razones, sin que tenga que cambiar el nombre tan solo la IP del sitio web.
Puerta de enlace (Gateway)
La pasarela (en inglés gateway ) o puerta de enlace es el dispositivo que actúa de interfaz de conexión entre aparatos o dispositivos, y también posibilita compartir recursos entre dos o más computadoras.
Su propósito es traducir la información del protocolo utilizado en una red inicial, al protocolo usado en la red de destino.
La pasarela es normalmente un equipo informático configurado para dotar a las máquinas de una red de área local (Local Area Network, LAN) conectadas a él de un acceso hacia una red exterior, generalmente realizando para ello operaciones de traducción de direcciones de red (Network Address Translation, NAT). Esta capacidad de traducción de direcciones permite aplicar una técnica llamada "enmascaramiento de IP" (IP Masquerading), usada muy a menudo para dar acceso a Internet a los equipos de una LAN compartiendo una única conexión a Internet, y por tanto, una única dirección IP externa.
La dirección IP de una pasarela a menudo se parece a 192.168.1.1 o 192.168.0.1 y utiliza algunos rangos predefinidos, 127.x.x.x, 10.x.x.x, 172.x.x.x, 192.x.x.x, que engloban o se reservan a las LAN.
Un equipo que haga de puerta de enlace en una red debe tener necesariamente dos tarjetas de red (Network Interface Card, NIC).
La puerta de enlace predeterminada (default gateway) es la ruta predeterminada o ruta por defecto que se le asigna a un equipo y tiene como función enviar cualquier paquete del que no conozca por cuál interfaz enviarlo y no esté definido en las rutas del equipo, enviando el paquete por la ruta predeterminada.
En entornos domésticos, se usan los routers ADSL como puertas de enlace para conectar la red local doméstica con Internet; aunque esta puerta de enlace no conecta dos redes con protocolos diferentes, sí que hace posible conectar dos redes independientes haciendo uso de NAT.
Su propósito es traducir la información del protocolo utilizado en una red inicial, al protocolo usado en la red de destino.
La pasarela es normalmente un equipo informático configurado para dotar a las máquinas de una red de área local (Local Area Network, LAN) conectadas a él de un acceso hacia una red exterior, generalmente realizando para ello operaciones de traducción de direcciones de red (Network Address Translation, NAT). Esta capacidad de traducción de direcciones permite aplicar una técnica llamada "enmascaramiento de IP" (IP Masquerading), usada muy a menudo para dar acceso a Internet a los equipos de una LAN compartiendo una única conexión a Internet, y por tanto, una única dirección IP externa.
La dirección IP de una pasarela a menudo se parece a 192.168.1.1 o 192.168.0.1 y utiliza algunos rangos predefinidos, 127.x.x.x, 10.x.x.x, 172.x.x.x, 192.x.x.x, que engloban o se reservan a las LAN.
Un equipo que haga de puerta de enlace en una red debe tener necesariamente dos tarjetas de red (Network Interface Card, NIC).
La puerta de enlace predeterminada (default gateway) es la ruta predeterminada o ruta por defecto que se le asigna a un equipo y tiene como función enviar cualquier paquete del que no conozca por cuál interfaz enviarlo y no esté definido en las rutas del equipo, enviando el paquete por la ruta predeterminada.
En entornos domésticos, se usan los routers ADSL como puertas de enlace para conectar la red local doméstica con Internet; aunque esta puerta de enlace no conecta dos redes con protocolos diferentes, sí que hace posible conectar dos redes independientes haciendo uso de NAT.
lunes, 4 de julio de 2016
Clase 28/06
Firewall
Un firewall (o cortafuegos) es un dispositivo que se utiliza para proteger una computadora o una red interna, de intentos de acceso no autorizados desde Internet, denegando las transmisiones y vigilando todos los puertos de red. Su uso más común es situarlo entre una red local y la red de Internet, evitando que los intrusos puedan atacar o acceder la red de computadoras local.
Un sistema firewall contiene un conjunto de reglas predefinidas que permiten:
- Autorizar una conexión (allow);
- Bloquear una conexión (deny);
- Redireccionar un pedido de conexión sin avisar al emisor (drop).
Firewalls de software: Tienen un costo pequeño y son una buena elección cuando sólo se utiliza una PC. Su instalación y actualización es sencilla, pues se trata de una aplicación de seguridad, como lo sería un antivirus; de hecho, muchos antivirus e incluso el propio Windows poseen firewalls para utilizar.
Enrutadores de hardware: Su principal función es la de disfrazar la dirección y puertos de la PC a los intrusos. Suelen tener cuatro puertos de red para conexión mediante cableado.
Firewalls de hardware: Son más caros y complejos de manejar en el mantenimiento y actualización. Los firewalls de hardware son más indicados en empresas y grandes corporaciones que tienen múltiples computadoras conectadas. También suelen utilizarse en aquellas empresas que prestan servicios de hosting y necesitan seguridad en los servidores.
Un puerto de red es una interfaz para comunicarse con un programa a través de una red. En el modelo OSI quien se preocupa de la administración de los puertos y los establece en el encabezado de los segmentos es la capa de transporte o capa 4, administrando así el envío y re-ensamblaje de cada segmento enviado a la red haciendo uso del puerto especificado. Un puerto suele estar numerado para de esta forma poder identificar la aplicación que lo usa.Existen miles de puertos (codificados en 16 bits, es decir que se cuenta con 65536 posibilidades). Es por ello que la IANA (Internet Assigned Numbers Authority [Agencia de Asignación de Números de Internet]) desarrolló una aplicación estándar para ayudar con las configuraciones de red.
Los puertos del 0 al 1023 son los "puertos conocidos" o reservados. En términos generales, están reservados para procesos del sistema (daemons) o programas ejecutados por usuarios privilegiados. Sin embargo, un administrador de red puede conectar servicios con puertos de su elección.
Los puertos del 1024 al 49151 son los "puertos registrados".
Los puertos del 49152 al 65535 son los "puertos dinámicos y/o privados".
| Puerto | Servicio o aplicación |
|---|---|
| 21 | FTP |
| 23 | Telnet |
| 25 | SMTP |
| 53 | Sistema de nombre de dominio |
| 63 | Whois |
| 70 | Gopher |
| 79 | Finger |
| 80 | HTTP |
| 110 | POP3 |
| 119 | NNTP |
Acesso remoto (VPN)
Una red privada virtual (RPV), en inglés: Virtual Private Network (VPN), es una tecnología de red de computadoras que permite una extensión segura de la red de área local (LAN) sobre una red pública o no controlada como Internet. Permite que la computadora en la red envíe y reciba datos sobre redes compartidas o públicas como si fuera una red privada con toda la funcionalidad, seguridad y políticas de gestión de una red privada. Esto se realiza estableciendo una conexión virtual punto a punto mediante el uso de conexiones dedicadas, cifrado o la combinación de ambos métodos.
¿Cuales son los usos de un VPN?
- Acceso a una red de trabajo mientras se está de viaje. Los VPNs se usan con frecuencia para aquellos profesionales que viajan y necesitan entrar en su red de trabajo mientras están lejos. Usar este método permite que los recursos se mantengan seguros porque en están en la nube.
- Acceso a una red del hogar mientras se está de viaje. También se puede usar para entrar al ordenador que hemos dejado en casa, como si estuviésemos usando una LAN (Local Network Area).
- Esconde los datos de navegación. Por ejemplo, si estás usando un Wi-Fi público, de esos que están disponibles sin contraseña en restaurantes y centros comerciales, todo lo que visites que no tenga conexión HTTPS estará visible para cualquiera que sepa dónde mirar. En cambio si tienes un VPN, lo único que podrán ver es la conexión al VPN; todo lo demás será anónimo.
- Entrar en sitios con bloqueo geográfico. Usualmente los problemas de bloqueo de región suelen pedir que estés en Estados Unidos. Esto sucede con Hulu, Pandora o el catalogo de Netflix que es más grande y completo en este país. A veces pasa también en ciertos vídeos de YouTube. Para evitar estas restricciones, sólo hay que usar un VPN que tenga localización de USA.
- Evitar la censura en Internet. Para aquellos gobiernos que deciden censurar ciertos sitios web, un VPN funciona muy bien para acceder a ellos sin problemas.
Máscara de red
Máscara es combinación de 32 bits expresados en cuatro octetos (4 byte) separados por puntos. Su función es indicar a los dispositivos qué parte de la dirección IP es el número de la red, incluyendo la subred, y qué parte es la correspondiente al host.
Mediante la máscara de red un sistema (ordenador, puerta de enlace, router, etc...) podrá saber si debe enviar un paquete dentro o fuera de la subred en la que está conectado. Por ejemplo, si el router tiene la dirección IP 192.168.1.1 y máscara de red 255.255.255.0, entiende que todo lo que se envía a una dirección IP con formato 192.168.1.X, se envía hacia la red local, mientras que direcciones con distinto formato de direcciones IP serán buscadas hacia afuera (internet, otra red local mayor, etc...).
En la primera columna de la tabla anterior, vemos los posibles valores de las máscaras en sistema binario.
En la segunda columna, vemos los valores de las máscaras en decimal.
En la tercera columna, vemos los valores de las máscaras en notación simplificada indicando el número de ‘unos’ de la máscara. Cuando queremos decir que un PC tiene configurada la dirección IP 192.168.0.213 y máscara 255.255.255.0, normalmente se dice que tiene la IP 192.168.0.213/24.
En la cuarta columna vemos las direcciones totales incluida la dirección de red y la dirección de broadcast. Para calcular el número de direcciones asignables a PCs, debemos restar dos unidades a ese número ya que ni la primera IP (dirección de red) ni la última (dirección de broadcast) son asignables a PCs.
Direccion MAC (Media Access Control)
Formato de una direccion MAC: 01:23:45:67:89:AB
Como averiguar la direccion MAC en Windows:
Abre Ejecutar (presiona las teclas Windows y R), escribe cmd y presiona Enter. En el Símbolo del sistema escribe ipconfig /all. La dirección MAC es la dirección física:
martes, 17 de mayo de 2016
Trabajo Práctico N°2
CISCO Systems
Cisco Systems es una empresa global con sede en San José, (California, Estados Unidos), principalmente dedicada a la fabricación, venta, mantenimiento y consultoría de equipos de telecomunicaciones.
- Dispositivos de conexión para redes informáticas: routers (enrutadores, encaminadores o ruteadores), switches (conmutadores) y hubs (concentradores);
- Dispositivos de seguridad como Cortafuegos y Concentradores para VPN;
- Productos de telefonía IP como teléfonos y el CallManager (una PBX IP);
- Software de gestión de red como CiscoWorks, y
- Equipos para redes de área de almacenamiento.
Hasta el 8 de junio de 2009, era considerada una de las grandes empresas del sector tecnológico y un importante miembro del mercado del NASDAQ o mercado accionario de tecnología. Posterior a esa fecha y gracias a su solidez, ingresa en el índice de industriales Dow Jones.
La empresa fue fundada en 1984 por el matrimonio de Leonard Bosack y Sandra Lerner, quienes formaban parte del personal de computación de la Universidad de Stanford. El nombre de la compañía viene de la palabra "San Francisco"; al mirar por la ventana había al frente un cartel que decía "San Francisco" y un árbol se interponía entre la palabra separando San Fran Cisco, de ahí proviene el nombre de la empresa. Allí comenzó su despliegue como empresa multinacional.
Además de desarrollar el hardware de sus equipos, Cisco Systems también se ocupa de desarrollar su propio software de gestión y configuración de los mismos. Dicho software es conocido como IOS de código actualmente cerrado y totalmente propietario.Hoy en día, otro gigante que le está intentando hacer sombra es la multinacional Juniper Networks, a la venta de routers para enlaces backbone (columna vertebral).
A través del IOS se consigue configurar los equipos Cisco mediante la denominada "Command Line Interface" (CLI) (Interfaz de Línea de Comandos, por su nombre en español) que sirve de intérprete entre el usuario y el equipo.
Cisco Systems también posee una división de publicaciones tecnológicas denominada Cisco Press, la cual tiene convenio con la editorial estadounidense Pearson VUE, es así como una división educativa que produce material educativo para programas que tienen como fin la formación de personal profesional especializado en el diseño, administración y mantenimiento de redes informáticas. Algunos de estos programas son:
- CCDA (Cisco Certified Design Associate)
- CCDP (Cisco Certified Design Professional)
- CCIE (Cisco Certified Internetwork Expert)
- CCIP (Cisco Certified Internetwork Professional)
- CCNA (Cisco Certified Network Associate)
- CCNP (Cisco Certified Network Professional)
- CCSP (Cisco Certified Security Professional)
Tales programas son dictados en alianza con instituciones Universitarias denominadas 'academias locales', las cuales existen en 128 países.
Cisco Systems ha visto una significativa bajada de sus exportaciones debido al miedo de otros gobiernos por el espionaje de la Agencia de Seguridad Nacional Americana usando puertas traseras en los equipos.
SUN MicroSystems
Sun Microsystems fue una empresa informática que se dedicaba a vender estaciones de trabajo, servidores, componentes informáticos, software (sistemas operativos) y servicios informáticos. Fue adquirida en el año 2010 por Oracle Corporation, y formó parte de los iconos de Silicon Valley, como fabricante de semiconductores y software. Las siglas SUN se derivan de «Stanford University Network», proyecto creado para conectar en red las bibliotecas de la Universidad de Stanford. En ese año introducen al mercado su primera estación de trabajo que desde su inicio trabajó con el protocolo TCP/IP, sobre el cual se rige la mayor parte del tráfico de Internet.
Algunos de sus productos han sido servidores y estaciones de trabajo para procesadores SPARC, los sistemas operativos SunOS y Solaris, el NFS, el sistema de archivos ZFS, la plataforma de programación Java, y conjuntamente con AT&T la estandarización del UNIX. Además de otros proyectos quizás menos rentables, como un nuevo entorno gráfico, NeWS o la interfaz gráfica de usuario OpenLook.
martes, 10 de mayo de 2016
Clase 10/05
Protocolo TCP/IP
El protocolo TCP/IP consta de 5 capas que son:
Capa de aplicación
La principal tarea de la capa de transporte es proporcionar la comunicación entre un programa de aplicación y otro. Este tipo de comunicación se conoce frecuentemente como comunicación punto a punto. La capa de transporte regula el flujo de información. Puede también proporcionar un transporte confiable, asegurando que los datos lleguen sin errores y en secuencia. Para hacer esto, el software de protocolo de transporte tiene el lado de recepción enviando acuses de recibo de retorno y la parte de envío retransmitiendo los paquetes perdidos. El software de transporte divide el flujo de datos que se está enviando en pequeños fragmentos (por lo general conocidos como paquetes) y pasa cada paquete, con una dirección de destino, hacia la siguiente capa de transmisión. Aun cuando en el esquema anterior se utiliza un solo bloque para representar la capa de aplicación, una computadora de propósito general puede tener varios programas de aplicación accediendo la red de redes al mismo tiempo. La capa de transporte debe aceptar datos desde varios programas de usuario y enviarlos a la capa del siguiente nivel. Para hacer esto, se añade información adicional a cada paquete, incluyendo códigos que identifican qué programa de aplicación envía y qué programa debe recibir, así como una suma de verificación para verificar que el paquete ha llegado intacto y utiliza el código de destino para identificar el programa de aplicación en el que se debe entregar.
Capa de Hardware/elementos físicos
Responsable del acceso al medio físico que interconectan unas unidades con las demás. No altera la capa anterior, no tiene protocolo de comunicación, sólo fluye la señal por estos.
Ejemplos: los distintos tipos de cables, conectores, pines, tensiones y voltajes, etc.
Clase 03/05
Protocolos de comunicación
En informática y telecomunicación, un protocolo de comunicaciones es un sistema de reglas que permiten que dos o más entidades de un sistema de comunicación se comuniquen entre ellas para transmitir información por medio de cualquier tipo de variación de una magnitud física. Se trata de las reglas o el estándar que define la sintaxis, semántica y sincronización de la comunicación, así como también los posibles métodos de recuperación de errores. Los protocolos pueden ser implementados por hardware, por software, o por una combinación de ambos.
También se define como un conjunto de normas que permite la comunicación entre ordenadores, estableciendo la forma de identificación de éstos en la red, la forma de transmisión de los datos y la forma en que la información debe procesarse. Los protocolos pueden estar implementados mediante hardware, software o una combinación de ambos.
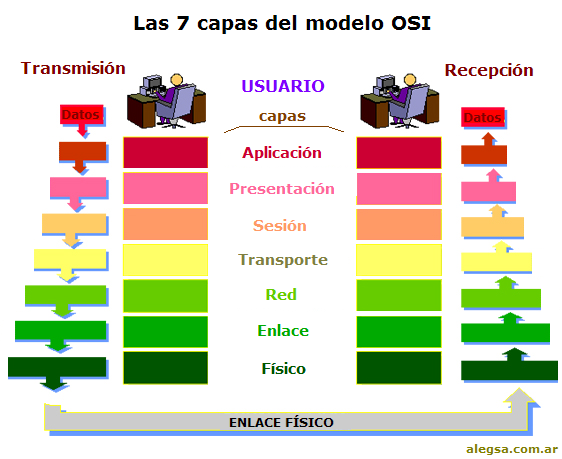
La organización internacional para la normalización (OSI) crea en el año 1984 un modelo de red para que fuera asumido por los fabricantes de redes e implementaran ese modelo en sus redes.
Estructura standard (OSI)
El modelo de interconexión de sistemas abiertos (ISO/IEC 7498-1), más conocido como “modelo OSI”, (en inglés, Open System Interconnection) es un modelo de referencia para los protocolos de la red de arquitectura en capas, creado en el año 1980 por la Organización Internacional de Normalización (ISO, International Organization for Standardization).Se ha publicado desde 1983 por la Unión Internacional de Telecomunicaciones (UIT) y, desde 1984, la Organización Internacional de Normalización (ISO) también lo publicó con estándar. Su desarrollo comenzó en 1977.
Nivel de enlace de datos
Es la primera capa del Modelo OSI. Es la que se encarga de la topología de red y de las conexiones globales de la computadora hacia la red, se refiere tanto al medio físico como a la forma en la que se transmite la información.
- Sus principales funciones se pueden resumir como:
- Definir el medio o medios físicos por los que va a viajar la comunicación: cable de pares trenzados (o no, como en RS232/EIA232), cable coaxial, guías de onda, aire, fibra óptica.
- Definir las características materiales (componentes y conectores mecánicos) y eléctricas (niveles de tensión) que se van a usar en la transmisión de los datos por los medios físicos.
- Definir las características funcionales de la interfaz (establecimiento, mantenimiento y liberación del enlace físico).
- Transmitir el flujo de bits a través del medio.
- Manejar las señales eléctricas del medio de transmisión, polos en un enchufe, etc.
- Garantizar la conexión (aunque no la fiabilidad de dicha conexión).
Trama de Ethernet
Nivel de red
Se encarga de identificar el enrutamiento existente entre una o más redes. Las unidades de información se denominan paquetes, y se pueden clasificar en protocolos enrutables y protocolos de enrutamiento.
- Enrutables: viajan con los paquetes (IP, IPX, APPLETALK)
- Enrutamiento: permiten seleccionar las rutas (RIP, IGRP, EIGRP, OSPF, BGP)
En este nivel se realiza el direccionamiento lógico y la determinación de la ruta de los datos hasta su receptor final.
Nivel de transporte
Nivel de presentación
Esta capa es la primera en trabajar más el contenido de la comunicación que el cómo se establece la misma. En ella se tratan aspectos tales como la semántica y la sintaxis de los datos transmitidos, ya que distintas computadoras pueden tener diferentes formas de manejarlas.
Esta capa también permite cifrar los datos y comprimirlos. Por lo tanto, podría decirse que esta capa actúa como un traductor.
Nivel de aplicación
Ofrece a las aplicaciones la posibilidad de acceder a los servicios de las demás capas y define los protocolos que utilizan las aplicaciones para intercambiar datos, como correo electrónico (Post Office Protocol y SMTP), gestores de bases de datos y servidor de ficheros (FTP), por UDP pueden viajar (DNS y Routing Information Protocol). Hay tantos protocolos como aplicaciones distintas y puesto que continuamente se desarrollan nuevas aplicaciones el número de protocolos crece sin parar.
Cabe aclarar que el usuario normalmente no interactúa directamente con el nivel de aplicación. Suele interactuar con programas que a su vez interactúan con el nivel de aplicación pero ocultando la complejidad subyacente.
martes, 3 de mayo de 2016
Clase 26/04
Concepto de IP
Toda computadora conectada a internet (o a cualquier red) posee una identificación única, llamada dirección IP (en inglés, Internet Protocol), compuesta por cuatro combinaciones de números. Estos números, llamados octetos, pueden formar más de cuatro billones de direcciones diferentes. Cada uno de los cuatro octetos tiene una finalidad específica. Los dos primeros grupos se refieren generalmente al país y tipo de red (clases).
Los IPs pueden ser fijos o dinámicos:
El IP estático (o fijo) es un número IP asignado permanentemente a una computadora, o sea, su dirección IP no cambia, excepto si dicha acción se fuera realizada manualmente. Por ejemplo, hay casos de proveedores de acceso a internet por ADSL, que le asignan un IP estático a algunos de sus clientes. Así, siempre que un cliente esté conectado, usará el mismo IP en Internet. Esa práctica es cada vez menos frecuente entre los proveedores de acceso, por una serie de factores, que incluye problemas de seguridad.
La rotación de direcciones IPs (IP dinámicos) funciona de la siguiente forma: un determinado proveedor de acceso a Internet, posee X números IPs para usar. Cada vez que una máquina se conecta a internet, el proveedor le asigna una dirección IP aleatoria, dentro de una cantidad de direcciones IPs disponibles. El proceso más utilizado para esta distribución de IPs dinámicos es el Dynamic Host Configuration Protocol (DHCP). Para acceder a las URLs, o direcciones IPs públicos como conocemos, existen los servidores DNS (Domain Name Server, en inglés), una base de datos responsable por la traducción de nombres alfanuméricos a direcciones IP, fundamentales para el funcionamiento de Internet tal cómo la conoces hoy.
Clases de direcciones IP
La dirección IP consiste en un número de 32 bits que en la práctica vemos siempre segmentado en cuatro grupos de 8 bits cada uno (xxx.xxx.xxx.xxx). Cada segmento de 8 bits varía de 0-255 y estan separados por un punto.Esta división del número IP en segmentos posibilita la clasificación de las direcciones IPs en 5 clases: A, B, C, D y E.
Cada clase de direccion permite un cierto número de redes y de computadoras dentro de estas redes.
En las redes de clase "A" los primeros 8 bits de la dirección son usados para identificar la red, mientras los otros tres segmentos de 8 bits cada uno son usados para identificar a las computadoras.
En las redes de clase B los primeros dos segmentos de la dirección son usados para identificar la red y los últimos dos segmentos identifican las computadoras dentro de estas redes.
Redes de clase C utilizan los tres primeros segmentos de dirección como identificador de red y sólo el último segmento para identificar la computadora.
En las redes de clase D todos los segmentos son utilizados para identificar una red y sus direcciones van de " 224.0.0.0" hasta "239.255.255.255" y son reservados para los llamados multicast.
Las redes de clase E, así como las de clase D, utilizan todos los segmentos como identificadores de red y sus direcciones se inician en "240.0.0.0" y van hasta "255.255.255.255". La clase E es reservada por la IANA para uso futuro.
Debemos hacer algunas consideraciones sobre las direcciones de clase ID "127" que son reservados para Loopback, o sea para pruebas internas en las redes. Todo ordenador equipado con un adaptador de red posee una dirección de loopback, la dirección 127.0.0.1 lo cual sólo es vista solamente por él mismo y sirve para realizar pruebas internas.
Dirección de broadcast
La dirección de broadcast IPv4 es una dirección especial para cada red que permite la comunicación a todos los host en esa red. Para enviar datos a todos los hosts en una red a la vez, un host puede enviar un único paquete dirigido a la dirección de broadcast de la red, y cada host en la red que recibe este paquete procesa su contenido.
Suscribirse a:
Entradas (Atom)


+00.25.42.png)